
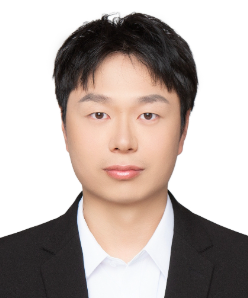
王剑飞,西安交通大学电信学部微电子学院助理教授,2021年和2026年分别在西安电子科技大学微电子学院和西安交通大学微电子学院取得学士和博士学位。长期从事可重构计算芯片、新型密码芯片、硬件安全等研究,发表高水平论文30余篇。
IEEE Xplore:https://ieeexplore.ieee.org/author/37089623706
ORCID:https://orcid.org/0009-0004-0132-3319
Google Scholar:https://scholar.google.com/citations?user=-E6jTA4AAAAJ&hl=zh-CN
研究方向
面向领域定制的可重构计算芯片架构
新型密码算法硬件加速芯片架构(全同态加密 FHE、后量子密码 PQC、零知识证明 ZKP 等)
硬件安全原语单元(随机数发生器 RNG、物理不可克隆函数 PUF)
硬件物理安全(侧信道分析与防护、故障注入分析与防护)
隐私保护AI算法/模型(采用全同态加密 FHE、零知识证明 ZKP 和函数加密 FE 等)
(研究方向的介绍可点击下方研究方向栏目中的词条)
研究愿景
课题组的研究位集成电路设计、密码学、计算机体系结构与人工智能的交叉前沿,核心目标是在后摩尔时代构建“高性能-高能效-高安全-高隐私”四位一体的计算芯片与系统。研究主线贯穿“算法-协议-架构-电路”多个层次,既关注如何为新型密码算法和隐私计算协议设计专用算力底座,也关注芯片在真实物理世界中所面临的安全威胁与防护机制。
课题组不仅是把芯片看作性能载体,也把它看作可信计算、密态计算和隐私智能的根。从可重构架构到全同态加密 FHE、后量子密码 PQC、零知识证明 ZKP、函数加密 FE 等新型密码加速器,从随机数发生器 RNG 与物理不可克隆函数 PUF 的设计到侧信道与故障注入的分析与防护,再到全同态加密 FHE、零知识证明 ZKP、函数加密 FE 驱动的隐私保护 AI,课题组致力于建立从数学到芯片、从芯片到系统、从系统到应用的完整研究。
加入我们
如果你对芯片架构、密码硬件、硬件安全、隐私计算或隐私保护 AI 充满好奇,欢迎加入。你将有机会参与:
从算法分析到 RTL 设计,再到 FPGA 原型与 ASIC 流片的完整芯片研发流程;
全同态加密 FHE、后量子密码 PQC、零知识证明 ZKP 等前沿密码算法的硬件加速与系统优化;
真随机数发生器 TRNG /物理不可克隆函数 PUF 等安全原语设计与测试;
侧信道攻击、故障注入攻击与防护实验;
隐私保护 AI 的算法、协议与硬件协同设计。
我希望你具备扎实的数学、电路、计算机或密码学基础,以及对AI工具高效使用,但更重要的是对前沿问题的好奇心、长期投入的耐心和跨层协作的能力。在这里,你不仅会发表论文,更会亲手设计安全、智能、高效的芯片与系统。组内氛围良好,与蚂蚁、华为等公司保持深入合作。
